BlogDigitale Souveränität
On-Premise: Wo die Daten wohnen

In IT-Abteilungen gehört der Satz zum Grundwortschatz: „Das läuft bei uns on-prem.“ Gemeint ist damit etwas recht Einfaches. On-Premise bezeichnet Software und IT-Infrastruktur, die eine Organisation selbst betreibt, auf eigenen Servern in eigenen Räumen, statt sie als Dienst aus der Cloud zu beziehen. Die Organisation beschafft oder lizenziert die Software, installiert sie auf der eigenen Hardware und verantwortet Betrieb, Updates, Datensicherung und den Schutz vor Angriffen selbst.
Der Begriff stammt aus dem Englischen, und schon dort beginnt eine kleine Verwirrung, die gut zum Thema passt. Korrekt hieße es on-premises, denn premises bezeichnet ein Grundstück samt Gebäuden, das Firmengelände also. Eine premise ohne s ist dagegen eine Prämisse, eine gedankliche Voraussetzung. Die grammatisch falsche Form hat sich trotzdem durchgesetzt, auch unter Fachleuten, und kaum jemand stört sich daran. Streng genommen läuft Software „on-premise“ demnach auf einer Annahme. Das ist, wie sich zeigen wird, gar nicht so falsch.
Ein Wort, drei Fragen
Wie schnell der Begriff in der Praxis verschwimmt, zeigt ein viel zitierter Fall. Das US-Softwareunternehmen 37signals, bekannt für das Projektmanagement-Werkzeug Basecamp und den E-Mail-Dienst HEY, zahlte 2022 mehr als drei Millionen Dollar für Cloud-Dienste. Technikchef David Heinemeier Hansson entschied daraufhin, die Anwendungen auf eigene Hardware umzuziehen, und kaufte Dell-Server für mehrere hunderttausend Dollar. Diese Server stehen allerdings nicht in einem Keller in Chicago, sondern in angemieteten Racks zweier Rechenzentren eines Colocation-Anbieters, der Strom, Kühlung und Netzanbindung stellt (1). Nach dem ersten vollständigen Jahr auf eigener Hardware bezifferte das Unternehmen die Einsparung auf fast zwei Millionen Dollar jährlich (2). In der Branche gilt der Umzug seither als Musterfall für On-Premise, obschon die Server auf fremdem Gelände laufen.
Der Fall zeigt, dass sich hinter dem einen Wort eigentlich drei Fragen verbergen. Wo steht die Hardware? Wem gehört sie? Und wer betreibt sie, also wer spielt Updates ein, überwacht die Systeme und steht auf, wenn nachts etwas ausfällt? Im klassischen On-Premise-Betrieb lautet die Antwort auf alle drei Fragen „bei uns“. In der Cloud ist es komplizierter, als der Begriff vermuten lässt: Mietet eine Organisation bloß virtuelle Server, bleiben Betriebssystem, Anwendung und ein guter Teil der Sicherheit ihre Sache; nutzt sie eine fertige Software aus der Cloud, übernimmt der Anbieter fast alles. Ein Gutteil der Verwirrung in IT-Gesprächen entsteht, weil zwei Menschen dasselbe Wort für unterschiedliche Kombinationen verwenden.
Begriffe, die auf verschiedene Fragen antworten
Die gängigen Fachbegriffe lassen sich deshalb schlecht auf einer einzigen Skala aufreihen. Das US-Normungsinstitut NIST unterscheidet in seiner vielzitierten Definition des Cloud Computing ausdrücklich zwischen Bereitstellungsmodellen wie Private, Public oder Hybrid Cloud und Servicemodellen wie IaaS, PaaS und SaaS; eine Private Cloud kann dabei im eigenen Haus oder außerhalb stehen und von der Organisation selbst oder von Dritten betrieben werden (3). Hilfreicher als eine Rangfolge ist daher die Frage, was ein Begriff eigentlich beantwortet und was er offenlässt.
| Begriff | Beantwortet vor allem | Lässt offen |
|---|---|---|
| On-Premise | Den Standort: in eigenen Räumen | Wer die Systeme administriert |
| Colocation | Eigene Hardware in einem fremden Rechenzentrum | Wer die Systeme administriert |
| Self-hosted | Die Software läuft unter eigener Kontrolle | Wo der Server steht und wem er gehört |
| Managed Hosting | Ein Dienstleister übernimmt den Betrieb | Wo die Hardware steht und wem sie gehört |
| Private Cloud | Cloud-Ressourcen exklusiv für eine Organisation | Ob sie intern oder extern betrieben werden |
| Public Cloud | Geteilte Infrastruktur für viele Kunden | Wie viel der Kunde selbst betreibt |
| IaaS, PaaS, SaaS | Wie viel des technischen Stapels der Anbieter übernimmt | Wo die Infrastruktur steht |
| Hybrid Cloud | Mehrere Umgebungen werden kombiniert | Eigentum und Betrieb im Einzelnen |
Eine selbst betriebene Nextcloud ist also self-hosted, ganz gleich, ob sie auf einem Server im Keller, auf einem gemieteten vServer oder auf einer virtuellen Maschine bei Amazon läuft. Reine Formen sind in der Praxis ohnehin die Ausnahme. Laut Bitkom Cloud Report 2026 nutzen 86 Prozent der deutschen Unternehmen ab 20 Beschäftigten Cloud-Dienste, die Private Cloud mit 64 Prozent häufiger als die Public Cloud mit 53 Prozent; ein gutes Drittel kombiniert beide als Hybrid-Cloud, und 38 Prozent beziehen Leistungen von mehreren Anbietern zugleich (4). Wer im Gespräch „on-prem“ sagt, meint deshalb häufig weniger ein bestimmtes Betriebsmodell als eine Abgrenzung: nicht bei Microsoft, nicht bei Amazon, nicht bei Google.
Je mehr ein Anbieter übernimmt, desto weniger Betrieb bleibt bei der Organisation. Eine Zuständigkeit wandert allerdings nie vollständig ab: Für Inhalte, Identitäten und Zugriffsrechte bleibt die Kundin selbst verantwortlich, auch dann, wenn sie keinen einzigen Server mehr zu Gesicht bekommt. Die großen Anbieter nennen dieses Prinzip Shared Responsibility, geteilte Verantwortung. Viele Cloud-Dienste sichern Daten technisch durchaus selbst; bei der Kundin bleibt die Aufgabe zu prüfen, welche Wiederherstellung der Dienst tatsächlich zusagt und ob sie genügt, denn Verfügbarkeit, Replikation und Backup sind drei verschiedene Dinge.
Der Standort beweist wenig
Seit einigen Jahren werben die großen US-Anbieter damit, die Daten europäischer Kunden ausschließlich in europäischen Rechenzentren zu speichern, in Frankfurt, Amsterdam oder Paris. Das klingt nach einer Antwort auf die Frage, wo die Daten wohnen. Wie belastbar sie ist, zeigte eine Anhörung im französischen Senat am 10. Juni 2025. Anton Carniaux, Leiter der Rechtsabteilung von Microsoft France, wurde unter Eid gefragt, ob er garantieren könne, dass Daten französischer Bürger niemals ohne Zustimmung der französischen Behörden an US-Behörden übermittelt würden. Er verneinte und fügte hinzu, dies sei bislang nie vorgekommen (5).
Grundlage ist der CLOUD Act von 2018. Er stellt klar, dass Anbieter, die der US-Gerichtsbarkeit unterliegen, auf eine gültige Anordnung hin Daten herausgeben müssen, die sich in ihrem Besitz, Gewahrsam oder unter ihrer Kontrolle befinden, unabhängig vom Speicherort (6). Maßgeblich ist also neben dem Standort des Rechenzentrums die Rechtsordnung, der sein Betreiber unterliegt, einschließlich einer möglichen Konzernmutter.
Ein Server in einem Berliner Rechenzentrum, betrieben von einem deutschen Unternehmen ohne US-Bezug, unterliegt nicht allein deshalb demselben Zugriffsregime; internationale Rechtshilfe und andere Rechtsgrundlagen bleiben davon unberührt. Ob eine Konstellation mit US-Anbieter datenschutzrechtlich zulässig ist, hängt von Vertrag, Datenart und der jeweils aktuellen Rechtslage ab. Dass sie ein Restrisiko enthält, hat der Anbieter selbst eingeräumt.
Dass Souveränität mehr umfasst als Datenlokation, ist inzwischen auch in der europäischen Beschaffung angekommen. Die EU-Kommission bewertet Cloud-Angebote für die eigenen Institutionen seit ihrer ersten souveränen Cloud-Ausschreibung anhand eines Cloud Sovereignty Framework mit 48 Kriterien in acht Bereichen, von rechtlicher und operativer Souveränität über Technologie und Lieferkette bis zu Sicherheit und Nachhaltigkeit (7). Der Serverstandort ist darin ein Kriterium unter vielen.
Die deutsche Wirtschaft hat das registriert. Im selben Bitkom-Report halten 85 Prozent der Unternehmen Deutschland für zu abhängig von US-Cloud-Anbietern, fast zwei Drittel der Cloud-Nutzer überdenken wegen der Politik der US-Regierung ihre Cloud-Strategie, und 37 Prozent würden einen Dienst, der Daten ausschließlich in Deutschland und vor ausländischem Zugriff geschützt verarbeitet, selbst dann wählen, wenn er weniger Funktionen bietet oder mehr kostet. Ein Jahr zuvor waren es noch 27 Prozent. Für Verbände mit sensiblen Mitgliederdaten, für Praxen und Fachgesellschaften mit Gesundheitsdaten ist diese Verschiebung keine abstrakte Geopolitik. Sie betrifft die Frage, wem man die eigene Vertrauensbasis anvertraut.
Wer die Schlüssel hält
Zwischen der rechtlichen Pflicht eines Anbieters, Daten herauszugeben, und seiner tatsächlichen Fähigkeit, sie zu lesen, liegt die technische Architektur. Ein Anbieter kann nur übergeben, was er entschlüsseln kann. Liegen die Schlüssel ausschließlich bei der Kundin, etwa bei einer Ende-zu-Ende-Verschlüsselung oder einem kundenseitig verwalteten Schlüsselsystem außerhalb der Reichweite des Anbieters, erhält eine Behörde vom Anbieter bestenfalls verschlüsselte Datenblöcke. Wie weit dieser Schutz reicht, hängt allerdings vom Verfahren ab: Wo eine Anwendung Daten im Klartext verarbeiten muss, um etwa zu suchen oder zu sortieren, oder wo der Anbieter die Schlüsselverwaltung gleich mitbetreibt, schrumpft der Abstand wieder.
Unternehmen ist diese Ebene offenbar wichtiger als der Standort. Im Bitkom-Report nennen 89 Prozent die Möglichkeit zur Datenverschlüsselung ein unverzichtbares Kriterium bei der Anbieterwahl und 87 Prozent den Schutz vor unbefugtem Zugriff durch den Anbieter selbst, während der Standort der Rechenzentren nur für 57 Prozent zu den Muss-Kriterien zählt. Aus den drei Fragen vom Anfang werden damit fünf: Wo steht es, wem gehört es, wer betreibt es, wer kann es lesen, und wer kann den Betreiber zwingen, es herauszugeben?
Was der eigene Server verlangt
On-Premise verspricht die größtmögliche Kontrolle, und dieses Versprechen ist ernst gemeint. Kontrolle bedeutet allerdings auch Arbeit: Sicherheitsupdates einspielen, Hardware nach einigen Jahren ersetzen, Backups anlegen und ihre Wiederherstellung testen, Zugänge verwalten, Protokolle auswerten, den Serverraum physisch sichern.
Für Einrichtungen im Anwendungsbereich des seit Dezember 2025 geltenden NIS2-Umsetzungsgesetzes ist die Absicherung dieser Prozesse keine reine Aufgabe der IT mehr: Das Gesetz zählt Backup-Management, Schwachstellenmanagement, Zugriffskontrolle und Kryptografie zu den vorgeschriebenen Risikomanagementmaßnahmen, und die Geschäftsleitung muss deren Umsetzung verantworten und überwachen. 37signals konnte seine Einsparungen realisieren, weil das Unternehmen ein eigenes Betriebsteam beschäftigt und eine große, gleichmäßige Last zu verarbeiten hat. Bei kleinen Organisationen verschiebt sich die Rechnung erheblich.
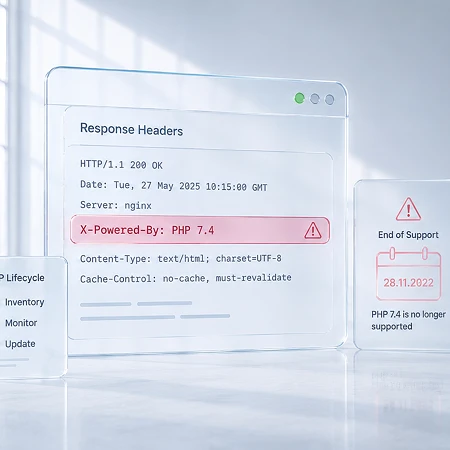
Der Server in der Abstellkammer einer Geschäftsstelle ist deshalb häufig die unsicherste aller Varianten: ein Betriebssystem, dessen Support ausgelaufen ist, ein Backup, das seit Jahren niemand getestet hat, ein Administrator, der die Organisation längst verlassen hat. Physische Nähe erzeugt dabei leicht eine Kontrollillusion. Was man anfassen kann, fühlt sich sicher an, obschon die Angreifer, die ein veraltetes System finden, den Raum nie betreten müssen.
Es gibt trotzdem gute Gründe, Systeme im eigenen Haus zu betreiben. Dazu zählen große und gleichbleibende Rechenlasten, Spezialhardware, Anlagen ohne verlässliche Internetverbindung und besonders sensible Datenbestände, bei denen Schutz- und Nachweispflichten einen eigenen Betrieb nahelegen, obschon Regulierung ihn selten zwingend vorschreibt. Hinzu kommt zunehmend künstliche Intelligenz. Sprachmodelle lassen sich inzwischen auf eigenen Servern betreiben, kleinere sogar direkt im Browser, sodass vertrauliche Texte das Haus nicht verlassen. On-Premise bleibt damit eine Option für begründete Fälle, und begründen lässt sie sich häufiger, als die Rede vom Siegeszug der Cloud vermuten lässt.
Souverän ist, wer zurückkann
Eine Frage gerät bei der Wahl eines Betriebsmodells am leichtesten aus dem Blick, weil sie erst am Ende einer Zusammenarbeit relevant wird: Wie kommt man wieder heraus? Ein Anbieter, bei dem der Einstieg leicht und der Ausstieg teuer ist, erzeugt einen Vendor-Lock-in, eine Abhängigkeit, die sich erst bemerkbar macht, wenn man sie auflösen möchte. Im Bitkom-Report nennen 59 Prozent der Cloud-Nutzer solche Lock-in-Effekte, etwa schwierige Datenexporte oder Migrationen, als größtes Hindernis für einen Anbieterwechsel. Selbst 37signals zog seine Daten erst aus der Amazon-Cloud ab, nachdem Amazon Transfergebühren von rund 250.000 Dollar erlassen hatte; ein entsprechendes Programm für den vollständigen Auszug bietet der Konzern seit 2024 auf Antrag an.
Der europäische Gesetzgeber hat das Problem inzwischen aufgegriffen. Seit dem 12. September 2025 verpflichtet der EU Data Act Anbieter von Cloud- und Datenverarbeitungsdiensten, ihren Kunden den Wechsel zu ermöglichen, einschließlich des Exports von Daten in strukturierten, gängigen und maschinenlesbaren Formaten; ab dem 12. Januar 2027 dürfen sie für einen Wechsel keine Entgelte mehr verlangen, bis dahin nur noch die unmittelbar entstehenden Kosten (8). Das ist ein Fortschritt. Es beantwortet aber nur einen Teil der Frage, denn ein Datenexport ist noch keine Portabilität. Eine Tabelle mit 80.000 Mitgliedern lässt sich schnell herunterladen. Fehlen Berechtigungen, Verknüpfungen, Dokumente, Historien, Arbeitsabläufe und Konfigurationen, bleibt ein Verband trotzdem an sein altes System gebunden.
Digitale Souveränität bemisst sich deshalb weniger daran, wie viel eine Organisation selbst betreibt, als daran, ob sie Entscheidungen treffen und später auch wieder ändern kann. Wer alles selbst betreibt, ist nicht automatisch frei. Und wer Verantwortung abgibt, muss es nicht für immer tun.
Sechs Fragen an jedes Modell
Für viele Organisationen lautet die entscheidende Frage also nicht Cloud oder eigener Server. Sie lautet, welche Verantwortung sie selbst behalten wollen und welche sie guten Gewissens abgeben können. Welches Etikett ein Angebot trägt, sagt darüber wenig aus. Aufschlussreicher sind sechs Fragen, die sich jedem Anbieter und auch der eigenen IT stellen lassen:
- Wo werden Daten gespeichert und verarbeitet, einschließlich Backups und Protokollen, und welcher Rechtsordnung unterliegen Betreiber und Konzernmutter?
- Wer hat administrativen Zugriff, wer darf ihn erteilen, und wer verwaltet die Schlüssel?
- Wie lässt sich das System verlassen: Welche Daten, Metadaten und Konfigurationen werden in welchem dokumentierten Format übergeben?
- Wer verantwortet Sicherung und Wiederherstellung, und wann wurde eine Wiederherstellung zuletzt getestet?
- Welche Abhängigkeiten bleiben, etwa proprietäre Schnittstellen, Identitätsdienste oder Lizenzmodelle?
- Wen erreicht man im Störungsfall, in welcher Sprache und innerhalb welcher zugesagten Zeit?
Keine dieser Fragen wird durch die Wörter on-prem, Cloud oder Managed Hosting beantwortet. Die Begriffe beschreiben eine Architektur. Über Verfügungsgewalt sagen sie nichts, über die Möglichkeit zur Umkehr noch weniger.
Wo ein Server steht, ist eine Frage der Geografie. Wem er gehorcht, eine Frage der Souveränität.
Weiterlesen
Quellen
- Network World: SaaS vendor 37signals bails out of public cloud (2023)
- The Register: 37signals is completing its on-prem move (2025)
- NIST: The NIST Definition of Cloud Computing (2011)
- Bitkom: Cloud Report 2026 (2026)
- Sénat: Commande publique, audition de Microsoft (2025)
- U.S. Department of Justice: CLOUD Act Resources
- Europäische Kommission: Sovereign Cloud Framework explained (2026)
- EUR-Lex: Verordnung (EU) 2023/2854 (Data Act) (2023)